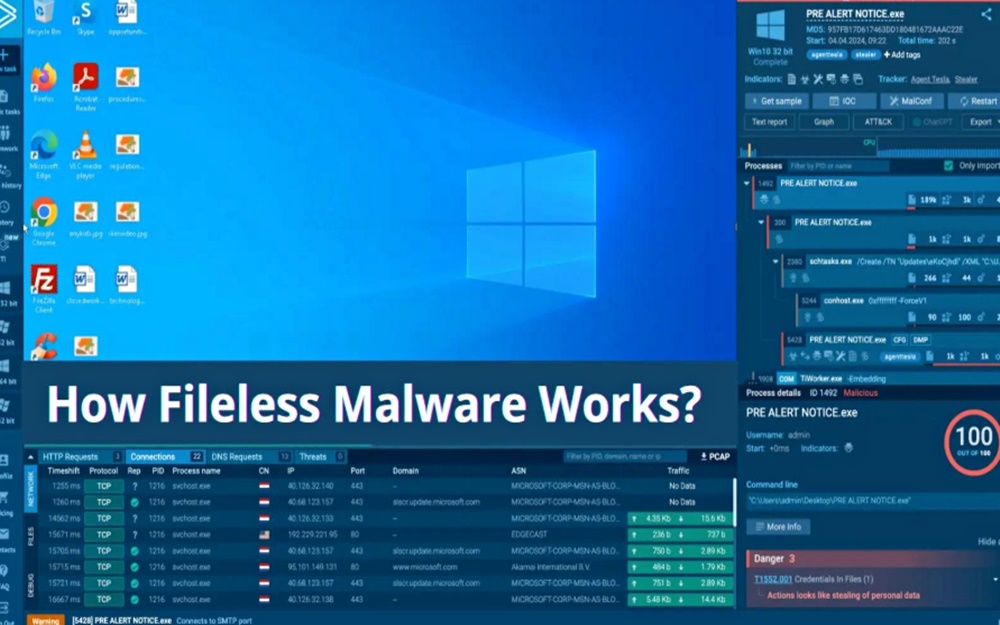
มัลแวร์ไร้ไฟล์ทำงานอย่างไร – การวิเคราะห์ตัวอย่างจริง
**มัลแวร์แบบไม่มีไฟล์ (Fileless Malware)** เป็นมัลแวร์ที่ไม่ได้ใช้ไฟล์ที่บันทึกในฮาร์ดไดรฟ์ในการโจมตี แต่จะใช้กระบวนการและเครื่องมือที่เชื่อถือได้ในระบบในการทำงาน นี่เป็นเหตุผลว่าทำไมมัลแวร์แบบนี้จึงตรวจจับได้ยาก
ตัวอย่างจริง:
1. **AgentTesla Stealer**: มัลแวร์นี้ถูกส่งผ่านเอกสาร PowerPoint ที่มีมาโครซ่อนอยู่ เมื่อเอกสารถูกปิด ตัวมาโครจะเรียกใช้งานเครื่องมือ Windows อย่าง `mshta.exe` เพื่อดาวน์โหลดและรันสคริปต์อันตรายในหน่วยความจำโดยไม่ทิ้งร่องรอยบนดิสก์
2. **Quasar RAT**: ใช้เครื่องมือ Windows ที่เชื่อถือได้ในการหลบเลี่ยงการตรวจจับ รวมถึงสร้าง Scheduled Task เพื่อเริ่มการโจมตีทุก 2 นาที โดยโหลดข้อมูลในหน่วยความจำเท่านั้น
**ผลกระทบต่อธุรกิจ**:
- - การขโมยข้อมูลที่ละเอียดอ่อน
- - การควบคุมเครื่องที่ถูกโจมตีโดยไม่ได้รับอนุญาต
- - การรั่วไหลของข้อมูลโดยไม่ถูกตรวจพบ
การตรวจจับมัลแวร์แบบนี้ต้องอาศัยเครื่องมือวิเคราะห์ที่ทันสมัย เช่น ANY.RUN ที่ช่วยให้เห็นการโจมตีในเชิงลึกและตอบสนองต่อภัยคุกคามได้อย่างรวดเร็ว
ที่มา: cybersecuritynews
ติดต่อสอบถามเกี่ยวกับผลิตภัณฑ์ AntiVirus, DLP, MDM, Laptop, PC, Server, และผลิตภัณฑ์ไอทีอื่นๆอีกมากมายทั้ง Hardware และ Software พร้อมเสนอราคาที่คุ้มค่าและการบริการที่เปี่ยมประสิทธิภาพ
Mobile: 09 5368 5898
Tel: 0 2093 1625
Fax: 0 2093 1675 (Auto)
Latest Articles
ยกระดับการป้องกันของคุณ: MSP และ MDR ร่วมกันเสริมสร้างความปลอดภัยด้าน IT ของคุณอย่างไร
เจ้าหน้าที่เนเธอร์แลนด์ระบุตัวผู้ก่ออาชญากรรมไซเบอร์รายใหม่ชาวรัสเซีย “Laundry Bear” ที่กำลังเล็งเป้าไปที่นาโต้
เหตุผล เบื้องหลัง Bitdefender GravityZone PHASR – นวัตกรรมที่ไม่เคยมีมาก่อน
เครื่องมือ Defendnot ใหม่หลอก Windows ให้ปิดการใช้งาน Microsoft Defender
จาก 60 เป็น 4,000: ระบบ Locked Shield ของ NATO สะท้อนการเติบโตของระบบป้องกันไซเบอร์


